
9월동안 발생한 정보유출사고
9월에는 신한은행, 클라우드・인프라 기업 가비아, 중소병원 20곳, 정부24에서 정보유출사고가 발생했습니다. 신한은행은 2만5천여명이라는 큰 규모로 현재 추가 조사중이며, 올해 5월에 발생한 1365 자원봉사포털 유출사고에 이어, 정부24에서도 정보유출이 발생해 공공부문 해킹에 대한 징계 수위를 높이는 방향이 논의중이라고 합니다.
📌 신한은행
- 사고 발생 일시 : 2026년 9월 30일
- 유출 항목 : 고객명, 전화번호, CI(연계정보), 연소득, 산출한도 등
- 유출 규모 : 약 2만5천여명
- 사고 발생 사유 : 홈페이지 내 대출신청 승인 조회서비스에 인증 우회하여 외부 접근으로 정보 탈취
📌 가비아
- 사고 발생 일시 : 2026년 9월 21일
- 유출 항목 : 이름, 아이디, 이메일주소, 휴대전화번호
- 유출 규모 : 2,998명
- 사고 발생 사유 : 웹 서비스 일부 기능에서 외부 요청 검증이 충분하지 않았던 점을 악용한 외부 공격
📌 중소병원 20곳
- 사고 발생 일시 : 2026년 9월 30일
- 유출 항목과 규모는 파악중
- 사고 발생 사유 : 전자의무기록시스템(EMR)과 의료영상저장전송시스템(PACS) 시스템을 통한 공격
📌 정부24
- 사고 발생 일시 : 2026년 8월 17일
- 유출 항목 : 아이디, 비밀번호, 주민등록번호, 전화번호
- 유출 규모 : 정확한 규모는 파악중
- 사고 발생 사유 : 정부24 내 어린이포털의 보안 취약점 침투
가비아에서도 정보유출사고가 발생했지만, 발생한지 2시간만에 인지해 더 큰 피해를 막을 수 있었습니다. 하지만 인터넷 도메인과 클라우드 서비스를 제공하는 기업인 만큼, 보안에 대한 신뢰도가 많이 떨어질 수 밖에 없었습니다.
🚨 중소병원 20곳 랜섬웨어 피해를 주목해봐야 하는 이유
이번 피해는 아직 유출 항목과 규모가 밝혀지지 않았는데요. 최근 의료시스템 대상으로 공격이 급증하고 있는 만큼, 그 이유와 대처방법에 대해 자세히 살펴보겠습니다.
💡 최근 의료시스템 대상 공격이 급증하는 이유
👀 국내 피해 현황 및 주요 사례
⚙️ 중소병원이 특히 공격에 취약한 이유
| 주요 취약점 원인 | 현장의 실태 | |
| 인력 및 예산 | 전담 보안 인력 부재 | IT 전담자가 1~2명에 불과하거나 외주업체에 전적으로 의존하여 실시간 모니터링 불가 |
| 시스템 관리 | 구형 OS 및 보안 패치 미비 | 단종된 OS 및 미패치된 EMR/PACS 솔루션 방치 |
| 접근 제어 | 외주 유지보수 경로의 허점 | 외부 협력업체가 사용하는 원격접속에 다중인증(MFA) 미적용 |
| 백업 체계 | 네트워크 연결 백업 | 백업서버가 메인망과 연결되어 있어, 메인 시스템 감염 시 백업본까지 동시 암호화 |

병원 네트워크보안, 어떻게 준비해야 할까?
보안 예산과 인력이 부족한 중소병원이라도 모든 보안 솔루션을 한 번에 도입할 수는 없지만, 최소한의 보안체계부터 차근차근 마련해나가야 합니다.
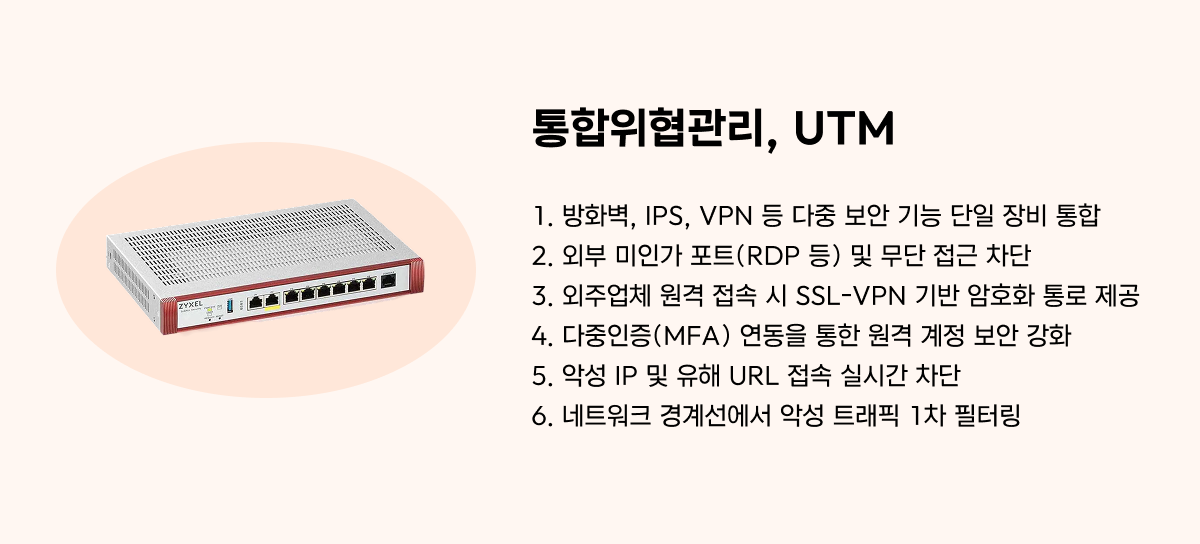
1. 통합위협관리, UTM
방화벽(Firewall), 침입방지시스템(IPS), 가상사설망(VPN), 웹 필터링 등 개별 보안 기능을 단일 장비로 통합 제공하는 솔루션입니다. 별도 보안 전담 인력이 없는 환경에서 외부 침입을 1차로 차단하는 기본 인프라입니다.
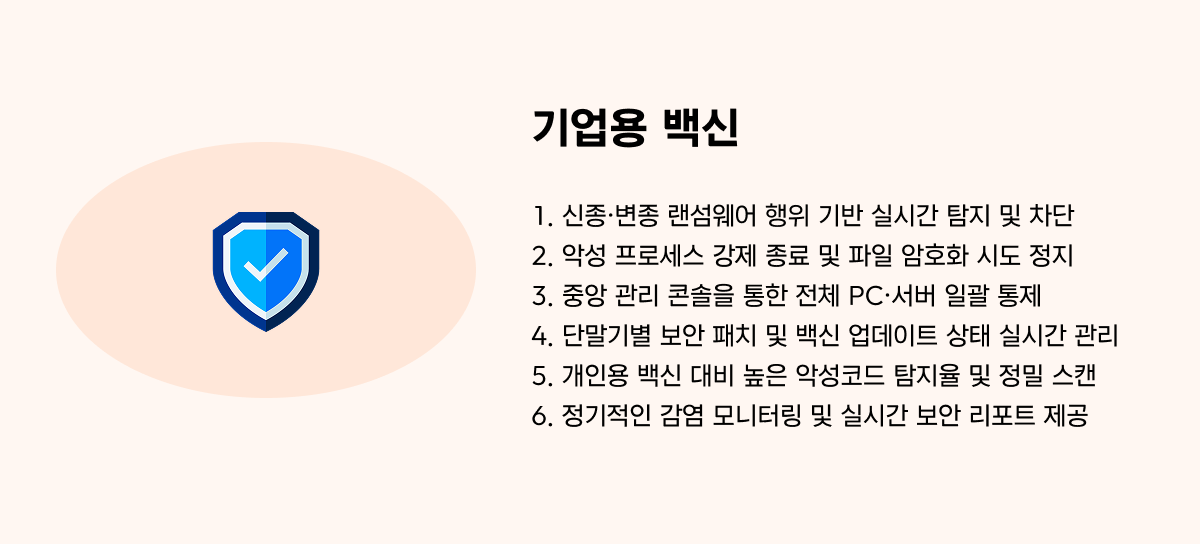
2. 기업용 백신
PC 및 서버 단말 내부에서 악성코드와 랜섬웨어 실행을 감지하고 차단하는 보안 솔루션입니다. 중앙 관리가 불가능하고 행위 탐지 기능이 부족한 개인용 백신의 한계를 보완합니다.
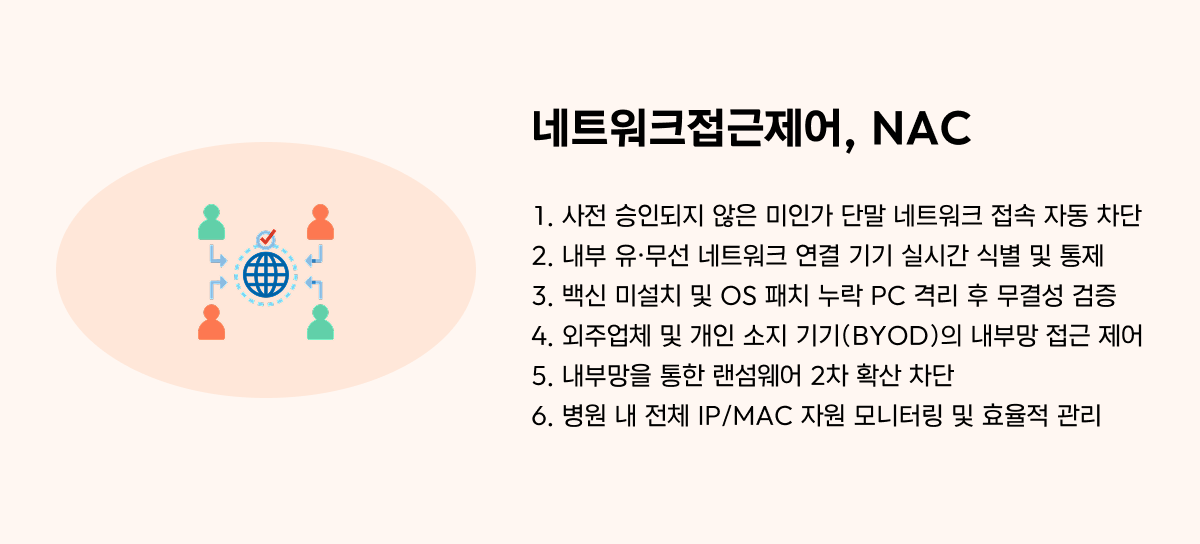
3. 네트워크 접근제어, NAC
병원 내부 유·무선 네트워크에 연결을 시도하는 모든 기기의 식별, 인증, 보안 무결성을 검증하는 통제 솔루션입니다. 내부망을 통한 감염 확산을 방지합니다.
최근 6년간 산업계 사이버침해 8000건 이상... 대부분 ‘중소기업’
2021년부터 2026년 상반기까지 신고된 사이버 침해사고가 총 8,565건에 달하며 매년 가파른 증가세를 이어가고 있습니다. 특히 시스템 해킹이 가장 큰 비중을 차지한 가운데 전체 피해의 81.6%가 중소기업에 집중되었으며, 동일 기업이 반복 공격에 노출되는 사례도 다수 확인되었습니다.
랜섬웨어 조직 119개 활개…한국 피해 1년 새 3.3배
올해 상반기 한국 기업·기관의 랜섬웨어 피해가 전년 동기 대비 3.3배 이상 증가하며, 전 세계 활동 조직은 119개에 달하고 이 중 44개가 신규로 등장해 공격 생태계가 급속도로 확대되고 있습니다. 특히 제조업이 가장 큰 피해를 입었으며, 생산 차질에 따른 손실을 노린 '다중 갈취' 공격이 빈번히 발생했습니다.
금융권 AI 해킹 공격 추정…韓총리 "보안체계 전면 개편" 주문
신한은행, KB국민은행, 하나은행 등 주요 금융기관의 고객 정보가 유출된 가운데 예가람저축은행과 현대캐피탈에서도 유사한 사고가 확인되었으며, 제2금융권까지 확산된 상황에서 AI 기반 피싱의 2차 피해 가능성과 산업계·정부·공공부문으로의 확산 우려를 지적했습니다. 기존 보안 체계로는 대응이 한계가 있으며, AI 상용화에 대비해 새로운 보안체계와 전문 인력 확보 대책 마련이 시급하다고 강조했습니다.
정부 해킹 2배 급증했는데 원인은 '담당자 과실'
2024년 중앙부처를 겨냥한 해킹 시도가 16만 1,208건으로 전년 대비 2배 이상 급증한 가운데, 법원 전산망에서 민감 정보 1,014GB가 유출되는 등 주요 국가 기관의 침해 사고가 잇따라 발생했습니다. 특히 공공기관의 개인정보 유출 원인을 분석한 결과, 담당자의 업무 과실 및 관리 소홀(67건)이 외부 해킹(29건)보다 훨씬 더 높은 비중을 차지하는 것으로 나타났습니다.
기업 네트워크 보안 컨설팅 (주)비플