구독자님 안녕하세요!
서비스를 사용하면서 처음과 다르게 어느 순간 광고로 가득 차고, 유료 기능이 추가되고, 사용자가 원한 컨텐츠보다 플랫폼이 우선시하는 컨텐츠가 앞에 놓이는 경험을 해본 적이 있을 거예요.
혹시 이런 변화를 설명하는 “Enshittification”이라는 단어를 들어보셨나요?
2024년 작가 코리 닥터로우(Cory Doctorow)는 “나는 플랫폼이 쇠퇴하는 방식을 설명하기 위해 ‘Enshittification’이라는 단어를 만들었다.” 로 칼럼을 시작하며 새로운 신조어의 탄생을 알렸습니다.
서비스의 변화는 단순한 품질 저하나 개발 실패가 아니라, 플랫폼이 수익을 끌어내는 과정에서 반복적으로 나타나는 구조적인 현상이에요.
이번 뉴스레터에서는 ‘Enshittification’(엉터리화)가 어떤 의미를 가지고 있고 어떻게 사이버 보안에 영향을 미치는지 살펴봐요.
🏆 인터넷을 관통한 단어 Enshittification
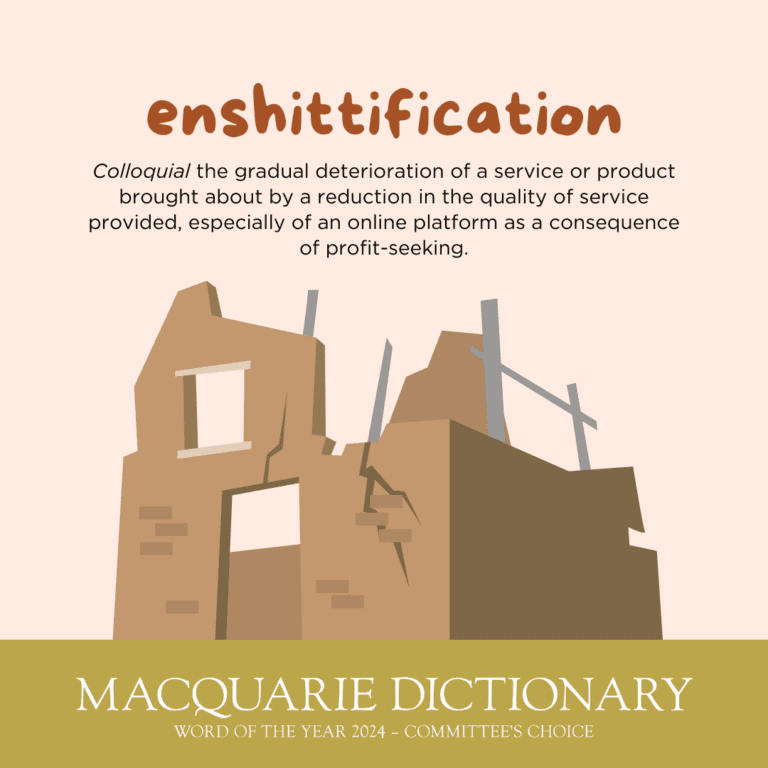
호주 MACQUARIE DICTIONARY에 2024년 올해의 단어📖로 선정될 만큼 큰 영향을 미쳤던 “Enshittification”이라는 단어를 아시나요?
우리말로 직역하기 어려울 만큼 복잡한 의미를 담고 있어 쉽게 “엉터리화”라고 표현할 수 있지만, 이 단어를 단순히 “요즘 웹 혹은 앱 서비스가 예전보다 별로다”라는 불평😡으로만 이해하면 중요한 부분을 놓치게 돼요.
코리 닥터로우가 설명하는 Enshittification은 플랫폼이 사용자와 기업을 끌어모은 뒤, 쉽게 떠날 수 없게 되자 서비스의 가치를 플랫폼에 집중시키는 과정이에요. 기술이 오래되어서 자연스럽게 품질이 떨어지는 게 아니라, 누구에게 이익을 배분할 것인지에 대한 의사결정에 가까워요.
Enshittification의 과정을 보통 3단계를 거쳐요.
| 단계 | 핵심 변화 |
|---|---|
| 1️⃣ 사용자 우대 | 좋은 서비스로 사용자를 모아요. |
| 2️⃣ 기업 우대 | 광고와 유료 컨텐츠가 앞서기 시작해요. |
| 3️⃣ 가치 회수 | 사용자와 기업 모두에게 비용과 불편이 커져요. |
처음에는 검색엔진이 원하는 정보를 주고, SNS는 사람들과 연결하고, 쇼핑 플랫폼은 사용자가 원하는 제품을 알려줘요. 이 단계에서는 플랫폼과 사용자의 이해관계가 일치하게 돼요.
충분한 사용자가 모이면 광고주와 판매자, 컨텐츠 제작자도 플랫폼에 들어오기 시작해요. 이 과정에서 사용자가 원하는 컨텐츠보다 광고 컨텐츠가 앞에 놓이고, 검색이나 추천 결과도 플랫폼의 수익 구조에 영향을 받아요.
마지막에는 사용자와 기업 모두 플랫폼을 떠나기 어려워져요. 플랫폼은 광고를 더 늘리고, 수수료를 높이고, 기존 기능을 유료 상품으로 옮길 수 있어요.
코리 닥터로우는 이것이 우연이 아니라 플랫폼 자본주의가 작동하는 방식이라고 설명해요. 기술은 발전했지만, 우리가 체감하는 인터넷은 오히려 퇴화하고 있는 것처럼 느껴지는 이유이기도 해요.
☠️ 검색 서비스의 죽음, SEO Poisoning
Enshittification을 가장 쉽게 체감할 수 있는 곳은 검색 서비스예요. 사용자는 검색 엔진에서 가장 유용하고 정확한 정보를 얻기를 기대하지만, 검색 결과에는 광고와 다양한 노출 정책, 공격자들이 악용하려는 시도가 함께 존재해요.
예를 들어 아래 사진은 사용자가 “카카오톡 PC버전”을 검색했을 때 나타난 결과예요.
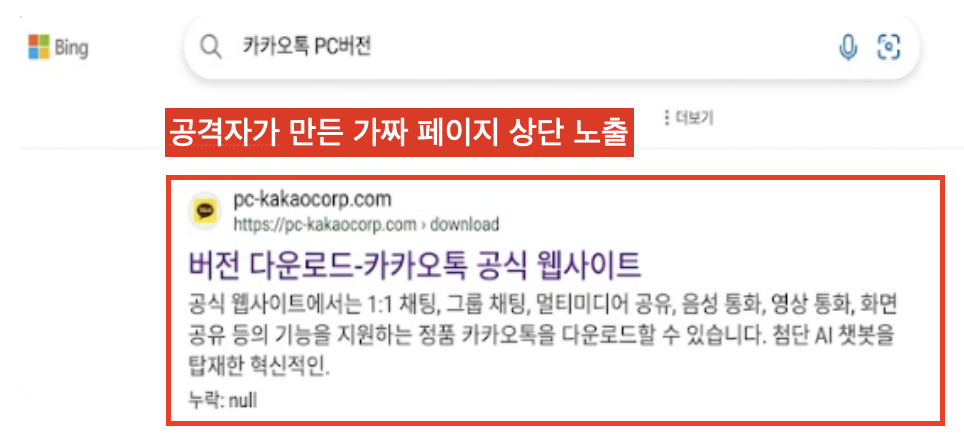
검색 결과 가장 위에는 공식 홈페이지처럼 보이는 사이트가 노출되어 있어요. 하지만 자세히 보면 아예 다른 도메인을 사용하고 있는 가짜 사이트예요. 사용자는 평소처럼 검색했고, 가장 위에 있는 결과를 클릭했을 뿐인데 가짜 앱에 노출돼요.
즉, 검색 결과 상단에 뜨는 결과가 가장 신뢰할 수 있는 결과가 아니게 될 때 문제가 발생해요. 이러한 공격 기법을 SEO Poisoning☠️이라고 불러요.
플랫폼이 사용자에게 가장 안전한 결과를 보여주는 것보다 다른 가치를 우선시하기 시작할 때, 사용자가 판단해야 하는 책임이 점점 커져요. Enshittification은 단순히 서비스가 불편해지는 현상이 아니라, 사용자가 플랫폼을 더 이상 무조건 신뢰할 수 없게 되는 과정이자, 플랫폼이 사용자에게 책임을 넘기는 과정이에요.
🛡️ Secure by Design
검색 결과를 이용한 공격을 막기 위해 우리는 익숙한 조언을 듣게 돼요. 의심스러운 링크를 클릭하지 말고, 공식 홈페이지 주소를 확인하는 등 상투적인 “보안”이에요. 물론 모두 중요해요.
그렇다면 해결책은 사용자가 더 조심하는 것뿐일까요?
사용자가 URL과 도메인 구조 등을 전부 정확하게 확인해야만 안전할 수 있다면, 그 서비스가 충분하게 안전하게 설계된 것일까요?
여기서 CISA의 전 국장 Jen Easterly가 강조한 Secure by Design이 등장해요.
Secure by Design은 다음과 같은 질문을 던져요. 💬“왜 사용자가 스스로를 지켜야 하는가?”
예를 들어 MFA가 중요하다면 사용자가 복잡한 메뉴를 뒤져 직접 활성화하도록 만드는 것이 아니라 처음부터 쉽게 사용할 수 있게 만들어야 해요. 보안 업데이트가 필요하다면 사용자가 검색을 통해 설치 파일을 직접 찾게 만드는 것이 아니라 제품 내부에서 안전하게 제공되어야 해요.
Enshittification이 플랫폼의 이익을 우선하면서 사용자에게 더 많은 판단과 책임을 넘기는 과정이라면, Secure by Design은 그 책임을 다시 서비스를 만드는 기업과 제품의 설계로 돌려놓는 원칙이에요.
마무리
이제는 사용자가 더 조심하는 것만으로는 충분하지 않아요. 링크를 확인하고 공식 경로를 이용하는 습관은 여전히 중요하지만, 모든 사용자가 매 순간 URL과 설치 파일의 진위를 완벽하게 구별하기는 어려워요.
개인의 주의는 마지막 방어선이어야 해요. 서비스의 안전을 떠받치는 유일한 기둥이 되어서는 안 돼요. 앞으로는 서비스를 만드는 기업이 처음부터 안전을 기본값으로 설계하는 것, 즉 Secure by Design이 더 중요해질 거예요.
여러분이 자주 사용하는 플랫폼은 사용자의 편의와 안전을 여전히 우선하고 있나요? 아니면 사용자가 더 많은 불편과 위험을 감수하도록 만들고 있나요?
지금 사용하는 서비스는 사용자가 실수하지 않아야만 안전한가요, 아니면 사용자가 실수하더라도 보호받을 수 있도록 설계되어 있나요?
다음에 검색 결과나 익숙한 서비스를 이용할 때, 그 안전을 지키는 책임이 누구에게 놓여 있는지 한 번 생각해 보면 어떨까요? 😊





의견을 남겨주세요