WAF를 이미 운영하고 있는데,
Bot Management 솔루션이 추가로 필요한가요?
1st.
AI를 기반으로 한 자동화 공격은 무엇이 다른가?
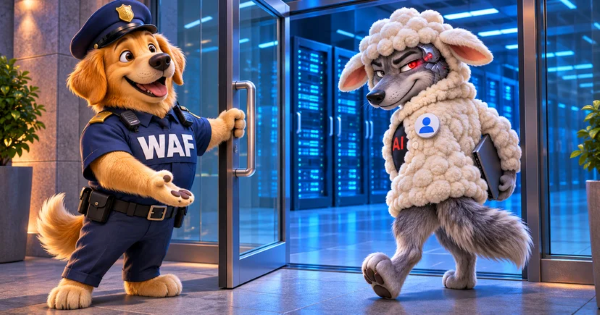
AI 시대의 자동화 공격은 비정상적이거나 악의적이라고 판별되지 않는, 지극히 정상적인 형태로 서비스에 접근합니다.
그러므로 단순히 동일한 요청을 빠르게 반복한다는 이유만으로 공격을 판단해선 안됩니다. 요청 형식이 올바르거나 로그인에 성공했다는 사실만으로 이후의 모든 활동을 정상으로 볼 수 없기에, 인증 이후의 조회와 호출 행위까지도 확인하고 평가되어야 합니다.
*주의해야 할 행위
회원 로그인 - 여러 계정에 인증정보를 반복 대입하는 행위
주문·배송 조회 - 조회 번호를 순차적으로 변경하며 연속 접근하는 행위
상품·예약 조회 - 특정 API를 지속적으로 호출하는 행위
회원·업무 정보 조회 - 화면에서 제공하지 않는 방식으로 API를 호출하는 행위
2nd.
AI 시대, Bot Management 솔루션이 WAF와 함께 필요한 이유
WAF는 요청에 포함된 공격 패턴을 검사하고, 설정된 접근 조건과 요청량 기준에 따라 트래픽을 제어해 왔습니다. (*실제 대응 범위는 제공 벤더와 제품, 구성에 따라 다를 수 있습니다.)
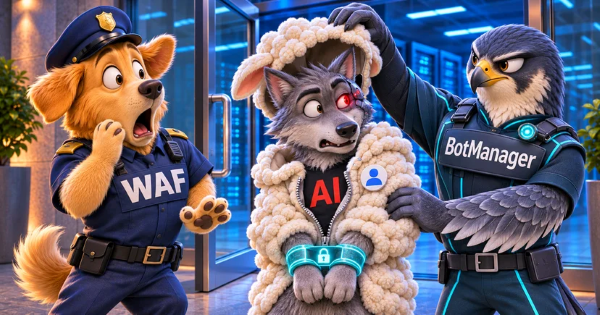
AI의 공격 패턴을 방어하기 위해서는 요청 주체와 세션, 누적 행위에 대한 증적 분석 및 AI 심층 분석을 추가하여 자동화된 서비스 악용에 대응해야 하고, 이를 위해 Bot Management 솔루션이 필요합니다.
*주요 역할
① WAF - SQL 인젝션 등 요청 내 공격 패턴과 설정된 접근 조건을 검사합니다.
② Bot Management - 계정 대입, 분산 봇, 반복 정보 수집, 비정상 패턴의 API 호출 등 AI 기반 자동화 행위를 탐지하고 제어합니다.
③ 서버·애플리케이션 - 취약점을 수정하고 이용자와 데이터별 접근 권한을 검증합니다.
What We Do.
AI 공격에 대한 대응 수준을 확인해볼 차례입니다.
현재 WAF를 운영 중이라면, 다음 질문을 통해 추가 점검이 필요한 영역을 확인할 수 있습니다.
✅ IP가 달라져도 같은 계정에 대한 로그인 실패가 이어지는 상황을 확인할 수 있나요?
✅ 전체 트래픽 중, 특정 조회 API에 요청이 집중되는 상황을 파악할 수 있나요?
✅ 고객용 웹사이트 외에 앱 API와 협력사·직원용 시스템도 보호 범위에 포함되어 있나요?
✅ 탐지된 요청을 정상 앱과 제휴 연동의 호출 방식으로 비교할 수 있나요?
✅ 차단 정책이 정상 로그인과 거래에 미친 영향을 확인할 수 있나요?
✅ MultiLayer 공격에 대한 탐지 및 관측이 가능한가요?
답변하기 어려운 항목이 있다면, AI 공격 노출 정도를 점검하고 정비할 필요가 있습니다.
먼저, 에스티씨랩 봇매니저(STCLab BotManager) 솔루션의 최신 아르텍스(ARTEX) 대응 소개 자료를 살펴보세요. API를 직접 호출하고, IP를 분산하고, URL을 반복해 조회하는 AI 기반의 자동화 공격에 대한 봇매니저의 대응 기술을 우선 확인해보실 수 있습니다.
AI 자동화 공격 노출 수준에 대한 무상 점검도 지원하고 있습니다. 필요한 부분은 따로 문의를 남겨주시기 바랍니다. 정상 요청으로 위장한 자동화 공격의 실태 점검과 결과 보고서를 무상으로 제공합니다.
STCLab BotManager 실태 점검, 적용 사례, 견적 등 문의하기 →
Read More...
다 담지 못한 내용과 더 많은 인사이트를 확인해보세요.
최신 보안 이슈 관련한 효과적인 대응 전략과 운영 방안을 담았습니다.

의견을 남겨주세요