1st.
고객 정보 유출 사고, 수억 원 대 과징금까지
최근 금융권에서 약 2만5천명의 고객 정보가 유출되는 사고 있었습니다. 고객명, 전화번호, 연계 정보, 연소득, 산출 한도 등 대출 신청 관련 정보가 유출되어 금융당국이 긴급 조사에 나섰고, 해당 금융기관은 대국민 사과문을 발표했습니다.
지난 8월, 국내 한 리테일 기업이 운영하는 쇼핑몰과 홈페이지에서도 160여만명의 개인정보가 유출되는 사고가 발생했고, 개인정보보호위원회는 해당 사업자에게 128억을 넘는 과징금 부과했습니다.
관련 기사)
신한은행서 2만5천명 고객정보 유출... 금융당국 긴급 현장조사 / 연합뉴스
개인정보 160여만명 유출... 개인정보위, GS리테일 등 3곳에 과징금 129억 / 전자신문
두 사건 모두 크리덴셜 스터핑 공격을 통해 정보 유출을 시도한 것으로 추정되어, 개인정보처리시스템에 대한 접근 통제 등 안전조치 강화에 대한 대책 마련이 시급한 과제로 드러나고 있습니다.
2nd.
크리덴셜 스터핑이란?
크리덴셜 스터핑(Credential Stuffing)이란, 이미 다른 곳에서 유출된 아이디와 비밀번호 등 로그인 인증 정보를 활용해, 다른 웹사이트나 서비스에 지속적으로 접속하려고 시도하는 자동화된 사이버 공격입니다.
공격에 사용되는 정보 자체가 정상적인 계정 정보일 수 있기 때문에, 단순히 ID와 비밀번호만 확인해서는 정상 사용자와 공격자를 구분하기 어렵습니다. 개별 로그인 요청만 보면 정상처럼 보여도, 여러 요청을 연결해 살펴보면 비정상적인 패턴이 나타날 수 있습니다.
결국 중요한 것은, '어떤 계정으로 로그인했는가'뿐 아니라, '어떤 방식으로 로그인하고 있는가'를 함께 살펴보는 것이며, 따라서 하나의 조건만 보는 것보다 IP, Login ID, Session ID, 접속 빈도와 행동 패턴 등 여러 신호를 함께 분석하는 방식이 필요합니다.
3rd.
그래서, 우리는 준비되어 있나요?
로그인 요청을 단순 '계정'이 아닌 '행동' 관점에서 살펴보고 있으신지 확인해볼 필요가 있습니다.
✅하나의 IP에서 여러 계정으로 반복되는 비정상 로그인 시도를 발견할 수 있나요?
✅IP, Login ID, Session, 접속 빈도와 행동까지 여러 지표를 함께 살펴보고 있나요?
✅의심스러운 요청을 발견했을 때 차단 또는 추가 인증으로 즉시 대응할 수 있나요?
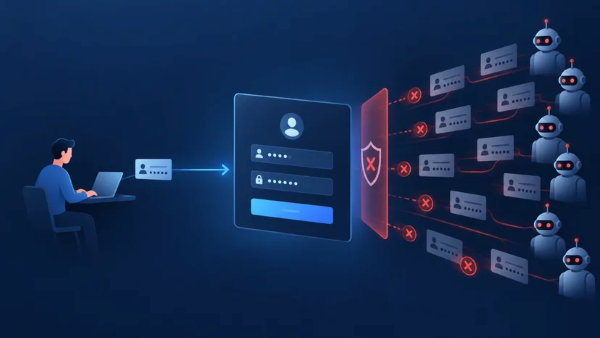
이미 유출된 계정 정보를 모두 통제할 수는 없습니다. 하지만 그 정보가 우리 서비스에 사용되는 순간을 모니터링하고, 즉각적으로 조치할 수 있습니다.
복잡한 설정 없이도 세밀한 정책을 손쉽게 적용하고 자동화할 수 있는 AI 기반의 악성 봇 관리 솔루션, 봇매니저를 통해 사이버공격에 대비하고 기업 보안을 강화하세요!
What We Do.
자동화된 봇 공격, 계정 탈취의 시작점이 될 수 있습니다!
에스티씨랩의 봇매니저(BotManager)는 다양한 접속 환경과 행동 패턴을 기반으로 비정상적인 로그인 시도를 식별하고, 의심되는 요청에 차단 또는 추가 검증을 적용할 수 있는 AI 기반의 악성 봇 탐지 및 관리 솔루션입니다.
로그인 인증 과정에서 공격 유형별 탐지 시간과 임계치를 개별 서비스 환경에 맞춰 조정하고, 봇으로 의심되는 비정상적인 요청에 대해서는 즉시 차단하거나 CAPTCHA를 통한 2차 검증을 진행할 수 있습니다.
봇매니저는 최근 과학기술정보통신부(KISA)에서 기업 보안강화를 권고하는 보호조치 이행 사항 관련해서도[보안공지 확인하기 →], 아래의 주요 모니터링 사항을 충족합니다.
- 외부 노출 시스템: 여러 경로·서비스에 대한 반복 접근, 설정·백업 파일 조회 시도
- 웹·API: 식별자를 변경한 연속 조회, 접근 거부 이후 다른 경로를 통한 조회
- 서버·내부망: 웹서버의 비정상 명령 실행, 내부 시스템 탐색, 신규 외부 통신
사이버 공격의 대부분은 봇에서 시작됩니다. 자동화 봇을 탐지하고 차단함으로써 의심스러운 접근에 즉각 대응하고 계정 탈취 위험을 줄일 수 있습니다. 에스티씨랩의 봇매니저와 함께, 보안을 한 단계 강화하세요!
Read More...
다 담지 못한 내용과 더 많은 인사이트를 확인해보세요.
IT 운영 환경과 고객 경험을 위한 다양한 고민이 담겨 있습니다.
의견을 남겨주세요