🔍 코드는 늘었는데 끝난 일은 그대로? AI 시대의 새 병목은 '검증'이에요
공장에 새 기계를 들여서 생산 속도가 두 배가 됐다고 해 볼게요. 그런데 검수대 직원은 그대로라면 어떻게 될까요? 출고되는 제품은 늘지 않고 검수대 앞에 상자만 쌓이겠죠. 최근 AI 코딩 에이전트(Coding Agent)를 도입한 조직에서 검증이 병목이 될 수 있다는 연구와 설문이 나왔어요.
코드는 30% 늘었는데, 끝난 일은 제자리
하버드 대학교 박사과정의 Fiona Chen과 James Stratton이 쓴 논문은 기업 718곳, 근로자 725,938명의 기록을 분석했어요. 결과를 간단히 정리하면 이래요.
- 만드는 양은 늘었어요: 이미 AI 코딩 보조 도구를 쓰던 기업이 에이전트를 도입한 뒤 추가된 코드 줄 수는 약 30%, 커밋(Commit)은 20%, 풀 리퀘스트(Pull Request, PR)는 23% 늘었어요.
- 끝낸 일은 그대로였어요: 실제 서비스에 배포된 코드를 기준으로 집계한 완료 작업 수는 통계적으로 뚜렷한 변화가 없었어요.
- 리뷰는 느려졌어요: PR을 올린 뒤 합쳐지기까지 걸리는 시간이 평균 7.03일에서 3.45일 더 늘어 약 49% 길어졌어요. 리뷰어가 수정을 요청하는 PR 비율도 13%에서 거의 두 배로 늘었고요.
개발자들도 이미 느끼고 있어요
현장의 목소리도 비슷해요. 코드 품질 도구 회사 Sonar가 11월 12일 발표한 설문에서는 개발자와 엔지니어링 매니저 1,026명이 답했어요.
- 응답자의 76%가 "AI로 코드를 만드는 속도가 검증하는 속도보다 빠르다"고 답했어요.
- 코드를 짜는 것보다 리뷰하는 데 시간을 더 쓴다는 사람은 AI 도입 전 18%에서 지금은 53%가 됐어요.
- AI 코드에 맞춘 가이드라인이나 자동 검사를 명확하게 갖췄다고 답한 비율은 23%뿐이었어요.
Sonar는 코드 검증 도구를 파는 회사라서 이 숫자들은 그 점을 감안하고 보시면 좋아요.
Claude Code 팀은 이렇게 풀고 있어요
그렇다면 AI가 코드 대부분을 쓰는 팀은 어떻게 할까요? Anthropic에 따르면 Claude Code의 코드는 약 90%를 Claude가 쓰고 리뷰해요. 11월 16일 Claude 블로그에 올라온 이 팀의 검증 방식 글에서 핵심은 검증이 잘 갖춰져야 에이전트에게 더 많은 일을 맡길 수 있다는 거예요. 실천 방법 몇 가지를 소개할게요.
- 직접 실행해 보기: 이 팀은 테스트보다 앱을 처음부터 끝까지 실제로 돌려 보는 게 더 중요하다고 말해요. 테스트를 하나만 고른다면 실제 사용 흐름을 따라가는 E2E 테스트(End-to-End Test)를 고르라고 해요.
- 채점 기준은 손 못 대게: "변경 사항이 자기를 심사하는 검사를 고칠 수 있다면 그 검사는 망가진 것"이라는 원칙이에요. 그래서 리뷰 규칙 파일은 PR이 아니라 기준 브랜치(Base Branch)나 기본 브랜치(Default Branch)에서 읽어요. 시험 보는 학생이 채점표를 고칠 수 없게 하는 셈이죠.
- 세 번 막히면 사람에게: Claude가 세 차례 수정을 시도한 뒤에도 검사가 실패하면 멈추고 사람을 불러요.
- 놓친 버그는 규칙으로: 과거 사고나 PR을 바탕으로 만든 39개 항목의 점검표를 두고, 바뀐 코드와 관련된 3~10개만 골라 확인해요.
- 불안정한 테스트는 꼼수 금지: 가끔씩 실패하는 테스트를 건너뛰거나, 기다리는 시간을 넣거나, 통과할 때까지 다시 돌리는 건 허용하지 않아요.
개발자의 일이 바뀌고 있어요
세 자료가 가리키는 방향은 같아요. 코드를 만드는 속도만큼 그 결과를 믿을 수 있게 검증하는 일도 중요해졌어요. Claude Code 팀의 표현을 빌리면 엔지니어의 일은 모든 변경 사항을 한 줄씩 읽는 것에서 '완료'의 기준을 정하고 그 증거를 검토하는 것으로 옮겨 가고 있어요.
구독자님 팀에서 에이전트를 쓰고 있다면 더 좋은 모델을 찾기 전에 이것부터 해 보세요. 핵심 사용 흐름 하나를 E2E 테스트로 만들고, 에이전트가 그 테스트를 고칠 수 없게 막아 두는 거예요. 작지만 검수대를 하나 더 세우는 일이에요.
🪪 AI 에이전트에게도 여권이 생겨요: Linux Foundation의 'Agent Name Service'
지난주 미국 항공사 United Airlines가 이례적인 결정을 내렸어요. 고객을 대신해 항공권을 예약하거나 바꾸는 개인 AI 에이전트를 허가 없이는 쓸 수 없게 막은 거예요. 이유로는 보안과 개인정보 위험을 들었어요. 에이전트가 누구를 대신해 어떤 일을 하는지 확인하는 문제가 떠오른 거죠.
Cloudflare의 CTO Dane Knecht도 "조직은 에이전트를 믿고 일을 맡기기 전에 그 에이전트가 누구를 대표하는지 알아야 한다"고 말했어요. 이 문제를 풀겠다고 나선 표준이 바로 Agent Name Service(ANS)예요.
무엇이 발표됐나요?
Linux Foundation은 11월 10일 KubeCon + CloudNativeCon North America에서 ANS를 정식 프로젝트로 받아들인다고 발표했어요. ANS는 이미 인터넷에서 쓰고 있는 도메인 이름 시스템(Domain Name System, DNS) 위에서 AI 에이전트의 신원 확인(Identity), 검증(Verification), 검색(Discovery)을 제공하는 오픈 표준이에요.
여러 조직도 참여하고 있어요. Cisco, Cloudflare, DigiCert, GoDaddy, Infoblox, Salesforce, OWASP 등 11개 조직이 표준 개발에 기여하거나 도입했어요.
어떻게 작동하나요?
가장 쉬운 비유는 웹사이트예요. 지금 브라우저 주소창 옆 작은 자물쇠 아이콘을 보세요. 인증서(Certificate) 덕분에 지금 들어온 곳이 정말 그 도메인이 맞는지 확인할 수 있죠. ANS는 이 방식을 에이전트에 그대로 가져와요. DigiCert의 Brian Trzupek은 이를 "AI 에이전트를 위한 여권"이라고 불렀어요.
- 도메인에 묶인 이름: 에이전트 이름은
ans://v1.0.0.payments.example.com처럼 버전과 도메인을 함께 담아요. 에이전트의 신원을 도메인에 연결하는 방식이에요. - 이미 쓰던 인증서 활용: 웹사이트가 이미 쓰는 인증서 체계를 그대로 활용해요.
- 세 가지를 확인: 상대 에이전트가 도메인에 묶여 있는지, 등록이 아직 유효한지, 열쇠(Key)를 실제로 가진 주인인지를 확인해요.
- 공개 기록: 등록 내역은 누구나 확인할 수 있는 투명성 로그(Transparency Log)에 남아요. 신원 정보가 허가 없이 바뀌었는지 감시할 수 있어요.
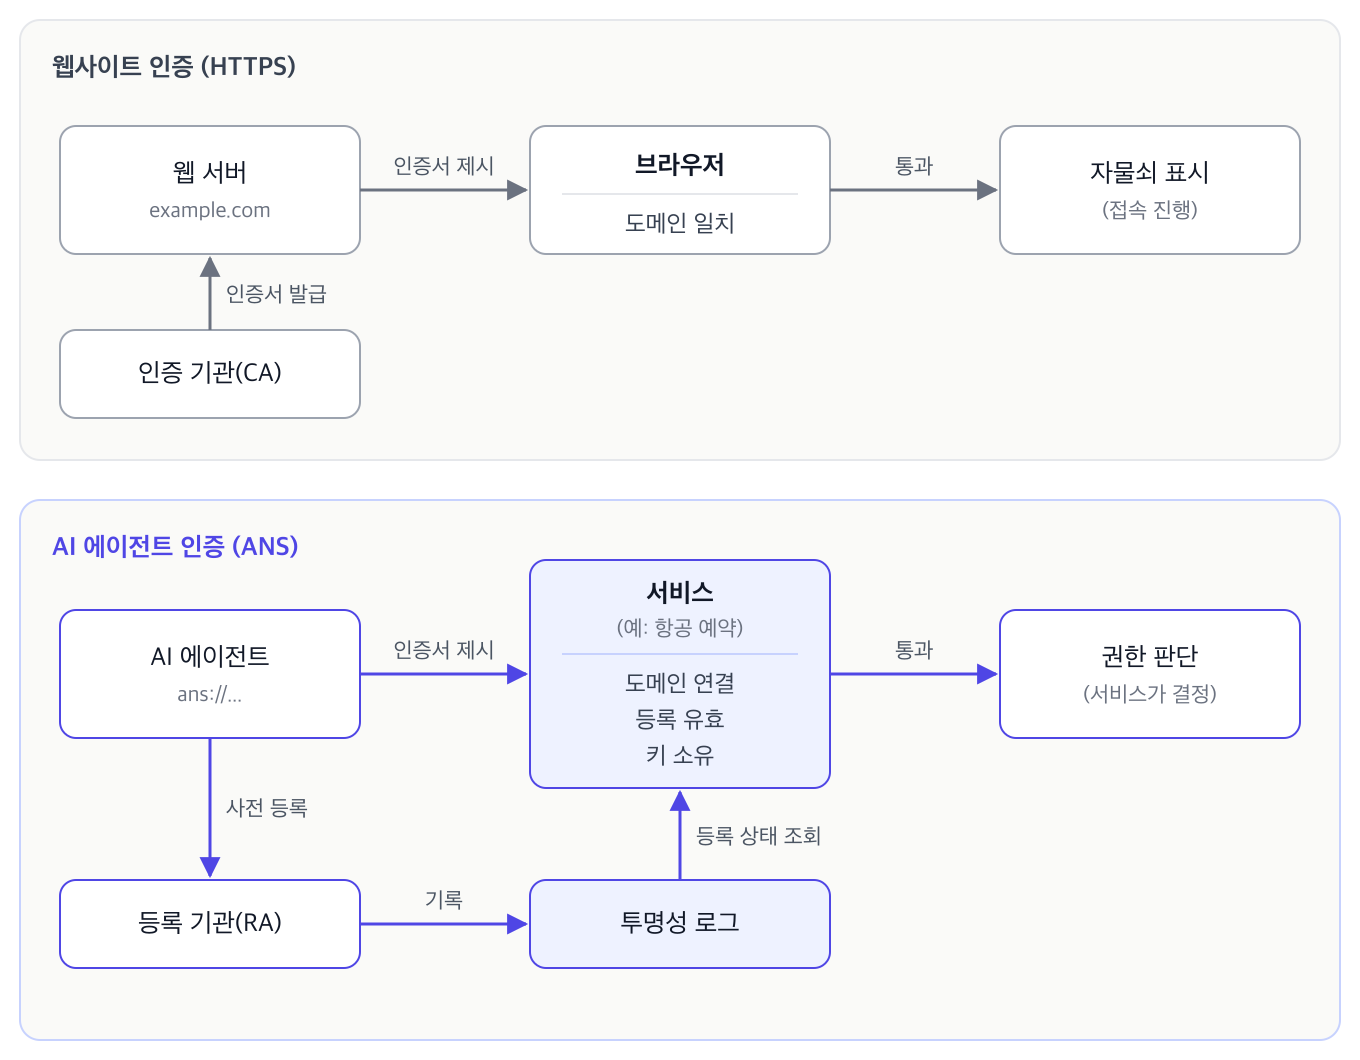
에이전트끼리 서로의 신원을 확인할 수도 있어요. 또 같은 Linux Foundation 프로젝트인 AGNTCY의 에이전트 디렉터리가 ANS 신원 검증을 지원해서, 확인된 에이전트를 찾는 것까지 이어져요.
아직 남은 숙제
ANS가 모든 걸 해결해 주지는 않아요. ANS는 "이 에이전트가 누구인지"만 확인해 주고, 그 에이전트에게 무엇을 허락할지는 여전히 각 서비스가 정해요. 여권이 있다고 아무 나라에나 들어갈 수 있는 건 아닌 것처럼요. 그리고 표준 문서는 아직 초안 단계라서 세부 내용이 바뀔 수 있어요.
그래도 방향은 분명해요. HTTPS 자물쇠가 모든 웹사이트를 안전하게 만들지는 못했지만, 도메인과 연결된 상대를 확인하는 데 도움을 줬죠. 에이전트가 우리 대신 일할 때도 이런 신원 확인이 중요해질 수 있어요. 직접 살펴보고 싶은 구독자님은 Go, Rust, Java용 SDK와 참조 구현(Reference Implementation)이 공개돼 있으니 한번 둘러보세요.
📱 AI가 내 폰을 대신 눌러요: 오픈소스 'Pinky'
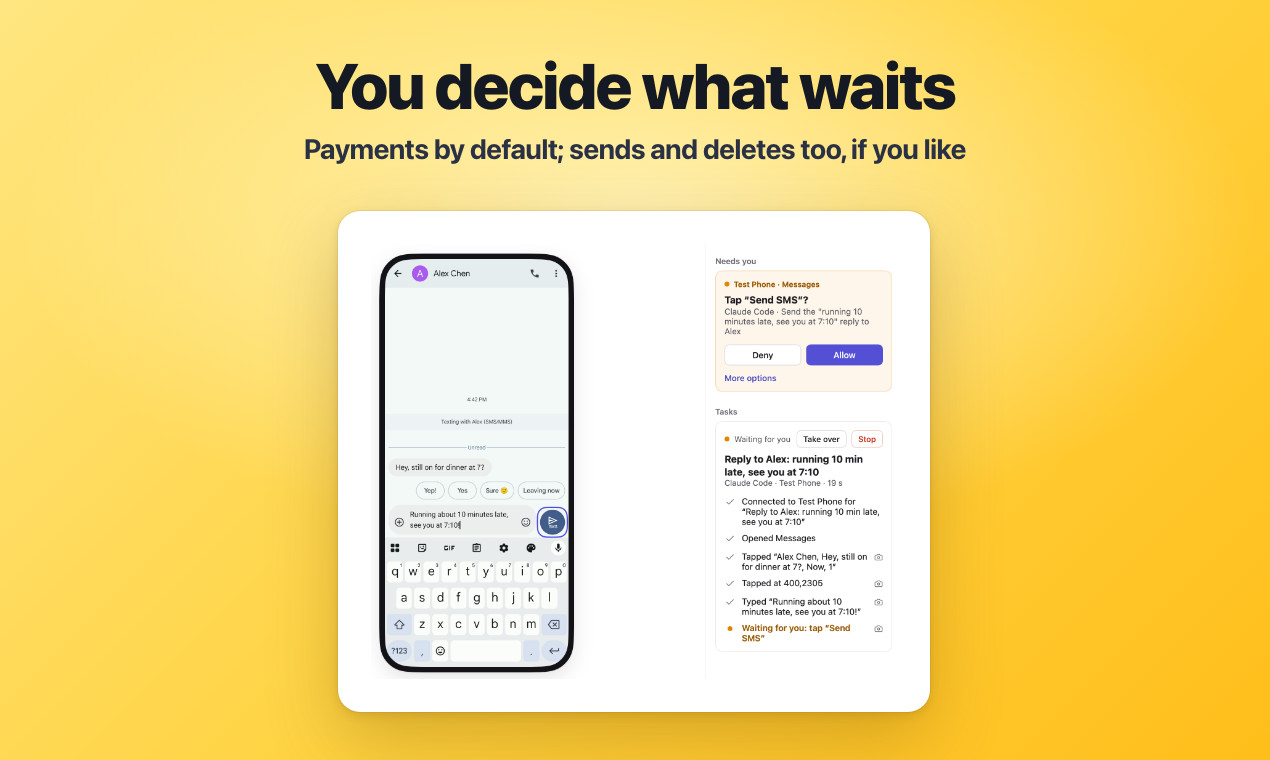
AI 에이전트가 브라우저를 열고 컴퓨터를 조작하는 건 이제 익숙한 풍경이에요. 그럼 우리가 하루 종일 붙들고 있는 스마트폰은 어떨까요? 이번에 소개할 Pinky는 AI 에이전트가 MCP(Model Context Protocol)로 실제 iPhone이나 Android 폰을 조작하게 해 주는 오픈소스 앱이에요. 사용자는 컴퓨터 화면으로 이 과정을 지켜보면서 위험한 단계를 승인하거나 언제든 직접 넘겨받을 수 있어요.
Apache-2.0 라이선스로 공개됐고 확인 시점의 GitHub 스타는 약 2,500개예요. 다만 아직 프리알파(Pre-alpha) 단계예요.
어떻게 연결하나요?
Pinky는 에이전트와 폰 사이에 서는 '중개인'이에요. 컴퓨터(macOS, Windows, Linux)에 Pinky를 설치하고 폰을 USB나 와이파이로 연결하면, Claude Code, Codex, Cursor, Gemini CLI 같은 에이전트가 MCP로 Pinky에 접속해요. iPhone은 처음 설정할 때 USB 연결이 필요해요.
- Android: USB 디버깅을 켜고 연결하면 돼요. Android 10부터 17까지 지원해요.
- iPhone: iOS 17.4 이상을 지원해요. iOS 27부터는 폰에 앱을 설치하지 않아도 되지만, 그 이전 버전에서는 Mac의 Xcode로 보조 앱을 한 번 설치해야 탭이나 입력까지 할 수 있어요.
연결이 끝나면 클로드 코드나 코덱스와 같은 에이전트에 연동 후, "내 폰에서 메시지 앱을 열고 민수에게 늦는다고 보내 줘"처럼 말로 부탁하면 돼요. 외부 에이전트 없이 Pinky 안에서 원하는 모델로 바로 작업을 시키는 'Ask Pinky' 기능도 있어요.
핵심은 안전장치예요
남에게 내 폰을 맡기는 건 꽤 무서운 일이죠. 그래서 Pinky는 사람이 옆에서 지켜보다가 언제든 끼어들 수 있게 만들어졌어요.
- 에이전트는 스스로 승인할 수 없어요: 규칙과 승인은 에이전트와 폰 사이의 Pinky 관문(Gateway)에서 처리돼요.
- 돈이 오가면 사람이 눌러야 해요: 결제, 거래, 송금은 기본적으로 사용자가 클릭해야 진행돼요. 설정에서 메시지 전송, 삭제, 전화, 앱 설치까지 승인 대상으로 넓힐 수 있어요.
- 민감한 앱은 숨겨요: 은행, 지갑, 비밀번호 관리 앱은 기본적으로 에이전트에게 보이지 않아요.
- 비밀번호 칸은 금지예요: 에이전트는 비밀번호나 인증번호 입력칸에 타이핑할 수 없고, 화면 속 인증번호도 기본 설정에서는 가려진 채로 읽어요.
- 손대면 멈춰요: 사용자가 미러링 화면을 클릭하면 에이전트가 멈춰요. Android에서는 폰을 직접 만져도 멈춰요.
- 모든 과정이 기록돼요: 실행마다 단계 설명, 스크린샷, 화면 녹화가 남고 HTML 보고서로 내보낼 수 있어요.
운전 연수 차량에 붙은 보조 브레이크와 비슷해요. 운전은 맡기되, 옆자리 사람이 언제든 멈출 수 있는 구조죠.
개발자에게는 앱 테스트 도구로도 쓸모 있어요
Pinky는 개인 비서 용도만이 아니에요. 앱 빌드를 설치하고, 앱 로그를 읽고, 다크 모드나 위치, 언어를 바꿔 가며 버그 보고서용 스크린샷을 남길 수 있어요. 기능마다 지원 기기와 승인 조건은 달라요. 마침 이번 호 첫 번째 글에서 다룬 Claude Code 팀도 모바일 변경 사항은 iOS나 Android용 MCP로 앱을 직접 실행해서 확인한다고 해요. 에이전트가 만든 앱을 에이전트가 직접 눌러 보며 검증하는 흐름에 잘 맞는 도구예요.
써 보기 전에 알아 둘 점
- 아직 프리알파라서 와이파이 연결, 녹화, 내보내기 등 구현된 기능 중 일부는 사람의 테스트를 기다리는 중이에요.
- WeChat 같은 일부 앱은 자동 조작을 감지할 수 있고, 앱 이용 약관에 어긋날 수도 있어요.
- 에이전트가 컴퓨터에서 명령어를 직접 실행할 수 있다면 Pinky의 규칙을 우회할 수 있다고 README에 직접 적혀 있어요. 안전장치는 Pinky를 거칠 때만 작동한다는 뜻이에요.
구독자님이 한번 써 보고 싶다면 실제 폰 대신 하드웨어 없이 시나리오가 정해진 가상 데모 폰 두 대로 체험하는 --fake 모드부터 시작해 보세요.





의견을 남겨주세요